
Deepfake vocal : quand l'IA invente une réunion
Publié le
2/10/2026
par Seedext
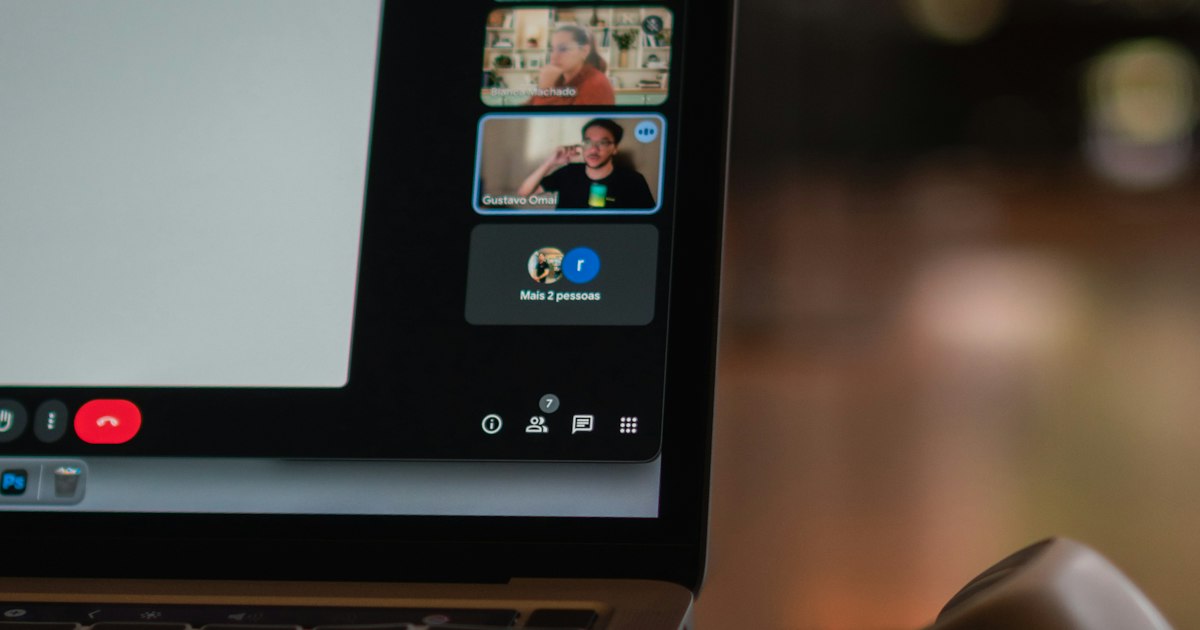
En février 2024, un salarié d'une multinationale basée à Hong Kong a rejoint une visioconférence avec son directeur financier et plusieurs collègues. Il a suivi leurs instructions. Il a validé quinze virements. Vingt-cinq millions de dollars ont quitté les comptes de l'entreprise en une heure. Aucune des personnes qu'il a vues à l'écran n'existait : toutes, sauf lui, étaient des deepfakes générés à partir de vidéos publiques des vrais collaborateurs. L'histoire a fait le tour du monde parce qu'elle marquait un basculement. La fraude au président n'a plus besoin d'un mail mal orthographié ni d'un faux numéro de téléphone : elle peut désormais se jouer dans une réunion qui ressemble, en tout point, à n'importe quelle autre réunion.
 Photo : Bermix Studio / Unsplash
À retenir
Les deepfakes vocaux et vidéo ont rendu la fraude au président crédible à un niveau inédit. En France, la Banque de France et l'ACPR ont alerté en avril 2026 sur la multiplication de ces arnaques, et la DGSI a documenté trois cas réels dans un flash dédié en janvier de la même année. Face à ce risque, la meilleure défense ne repose pas sur la détection technique du faux, difficile et jamais garantie, mais sur des procédures de vérification croisée et sur la traçabilité des échanges professionnels officiels.
Ce que montrent les cas récents de fraude par deepfake
Le cas de Hong Kong n'est pas isolé, mais il reste le plus documenté. Les escrocs avaient passé plusieurs mois à collecter des vidéos publiques des cadres de l'entreprise avant de construire leurs doublures numériques. Le piège a fonctionné parce que la victime, d'abord méfiante face à un possible phishing, a été rassurée en reconnaissant des collègues familiers à l'image. Ce n'est qu'après avoir recontacté ces mêmes collègues par un autre canal qu'elle a compris la supercherie. Entre-temps, l'argent avait déjà transité sur cinq comptes distincts.
En France, le sujet est sorti du registre de l'anecdote étrangère au cours de l'année 2026. La DGSI a publié en janvier un flash d'ingérence économique citant trois cas réels de deepfake visant des entreprises françaises. Trois mois plus tard, le 27 avril, la Banque de France et l'ACPR ont diffusé une alerte conjointe sur la circulation de fausses vidéos usurpant l'image de leurs propres responsables, utilisées pour piéger des épargnants et des entreprises. Le message des deux institutions tient en une phrase simple : aucun responsable de la Banque de France ne recommande jamais un placement par ce biais, et toute sollicitation de ce type doit être vérifiée par un canal indépendant avant toute action.
Le phénomène a une ampleur statistique qui dépasse largement ces quelques cas emblématiques. Le volume de deepfakes en circulation a été multiplié par dix entre 2023 et 2025, et près d'une entreprise sur deux dans le monde déclare avoir déjà fait face à une tentative d'escroquerie reposant sur cette technologie. Ce n'est plus un risque de niche réservé aux multinationales les plus exposées : c'est devenu un scénario que toute direction financière, de la PME au grand groupe, doit intégrer dans son plan de vigilance.
Pourquoi la visioconférence classique est devenue une surface d'attaque
Trente secondes d'audio suffisent à cloner une voix
Ce qui a changé n'est pas seulement la crédibilité visuelle des deepfakes, c'est leur accessibilité. Il suffit aujourd'hui d'une trentaine de secondes d'enregistrement audio, souvent récupérées sur une conférence publique, une vidéo LinkedIn ou une interview, pour entraîner un modèle capable d'imiter une voix avec un réalisme suffisant pour tromper un interlocuteur au téléphone. Associée à une vidéo générée ou à un simple appel vocal, cette technique a fait exploser les variantes de la fraude au président : un faux appel du dirigeant demandant un virement urgent, une fausse relance d'un fournisseur habituel, une fausse instruction glissée en fin de réunion.
Le piège de la preuve sociale
Le véritable point faible n'est pas technique, il est humain. Une visioconférence improvisée, convoquée dans l'urgence, avec des participants qu'on reconnaît à l'écran, déclenche un réflexe de confiance que les procédures de sécurité classiques ne couvrent pas toujours. On vérifie l'identité d'un correspondant inconnu. On vérifie rarement celle d'un collègue qu'on croit reconnaître. C'est exactement ce ressort que les fraudeurs de Hong Kong ont exploité, et c'est ce qui explique pourquoi la vigilance individuelle, aussi réelle soit-elle, ne suffit plus à elle seule.
Ce que disent les autorités françaises
Les recommandations qui circulent depuis les alertes de 2026 convergent toutes vers le même principe : ne jamais faire confiance à un seul canal de communication, aussi convaincant soit-il. La Banque de France et l'ACPR recommandent trois réflexes simples en cas de sollicitation suspecte. Rappeler par un canal officiel, jamais celui fourni par le message ou l'appel suspect lui-même. Vérifier l'information par un second moyen de communication indépendant, un appel sur une ligne connue, un message sur un outil professionnel habituel. Signaler toute tentative via les canaux dédiés, la plateforme Pharos ou les formulaires officiels des deux institutions.
Aucun responsable de la Banque de France ne recommande jamais un placement par téléphone ou par visioconférence : toute sollicitation de ce type doit être considérée comme suspecte et vérifiée par un canal indépendant.
Ces recommandations rejoignent celles que formulent, de leur côté, les cabinets spécialisés en cybersécurité : instaurer un mot de code interne, changé régulièrement, pour authentifier une demande sensible ; formaliser une procédure de double validation qui ne peut jamais être contournée sous prétexte d'urgence ; limiter l'exposition publique des voix et des images des dirigeants quand c'est possible ; et sensibiliser en priorité les fonctions les plus exposées, finance, comptabilité et direction générale, qui restent les cibles privilégiées de ce type de fraude.
Un point mérite d'être précisé pour les directions juridiques et conformité : la voix constitue une donnée biométrique au sens du RGPD, ce qui encadre déjà son traitement. Le règlement européen sur l'intelligence artificielle prévoit par ailleurs des obligations de transparence pour les contenus audio et vidéo générés artificiellement, mais ce cadre reste encore jeune et ne protège en rien contre un usage malveillant mené depuis l'étranger. La vraie ligne de défense se joue à l'intérieur de l'entreprise, dans ses procédures, pas dans l'attente d'une réponse réglementaire. Sur le volet strictement légal de l'enregistrement et de l'usage de l'IA en réunion, notamment le consentement des participants, notre article dédié détaille ce que la loi française impose déjà.
Ce basculement s'inscrit aussi dans une tendance plus large que la DGSI a documentée dès janvier 2026 : l'intelligence artificielle, quand elle est déployée sans gouvernance, multiplie les points d'entrée pour des acteurs malveillants. Le deepfake en est l'illustration la plus spectaculaire, mais le même raisonnement s'applique à des pratiques plus discrètes, comme le recours non encadré à des outils d'IA grand public pour traiter des informations sensibles, un phénomène que l'on regroupe sous le terme de shadow AI et qui mérite une vigilance tout aussi systématique.
Les réflexes de vérification qui fonctionnent réellement
Face à un dispositif aussi bien rodé que celui observé à Hong Kong, les parades les plus efficaces restent étonnamment simples, à condition d'être appliquées sans exception. Trois principes reviennent dans toutes les analyses de ces incidents.
Le premier est l'indépendance du canal de vérification. Si une instruction sensible arrive par visioconférence, elle doit être confirmée par un canal différent de celui par lequel elle est arrivée : un appel sur un numéro connu de longue date, jamais celui communiqué pendant l'échange suspect. Le deuxième est la résistance à l'urgence fabriquée. Les scénarios de fraude au président jouent systématiquement sur la pression temporelle, une clôture de dossier imminente, une opportunité qui ne se représentera pas. Une procédure de double validation qui ne tolère aucune exception, pas même pour le dirigeant lui-même, neutralise ce ressort. Le troisième est la formation ciblée des équipes les plus exposées, pas une sensibilisation générique annuelle mais des mises en situation concrètes sur les scénarios réellement observés en France depuis 2026.
Pourquoi la traçabilité des réunions officielles devient une protection concrète
C'est là que la distinction entre une visioconférence ad hoc et une réunion professionnelle structurée prend tout son sens. Le scénario de Hong Kong fonctionne précisément parce que l'échange frauduleux se déroule hors de tout cadre tracé : une invitation reçue par mail, une réunion convoquée dans l'urgence, aucune trace dans les outils habituels de l'entreprise, aucun compte rendu, aucun historique consultable a posteriori. Quand une organisation a pris l'habitude de documenter systématiquement ses réunions sensibles, avec horodatage, participants identifiés via leur compte professionnel et compte rendu archivé, cette habitude devient elle-même un filtre : une réunion qui sort de ce circuit, convoquée hors calendrier professionnel, sans les outils habituels, sans trace possible, doit immédiatement déclencher la vigilance.
C'est tout l'enjeu d'un outil comme Seedext, pensé dès le départ comme un système qui produit des documents de preuve, pas de simples notes. Chaque réunion enregistrée via les comptes professionnels de l'entreprise, connectée à Teams, Zoom, Google Meet ou Webex, génère une synthèse structurée, horodatée et archivée dans une mémoire d'entreprise consultable. Cette discipline ne détecte pas un deepfake en tant que tel, aucun outil de compte rendu ne le prétend, mais elle crée un référentiel : les réunions légitimes laissent une trace cohérente dans le temps, les échanges informels potentiellement piégés n'en laissent pas. Pour une direction financière confrontée à une instruction inhabituelle, pouvoir confirmer en quelques secondes l'absence totale d'historique autour d'une demande est souvent le signal qui déclenche la vérification salvatrice.
L'hébergement en France des données traitées par Seedext, avec un chiffrement conforme aux standards AES-256 et TLS 1.3, ajoute une garantie complémentaire : la mémoire des échanges sensibles reste sous souveraineté française, sans dépendre d'un prestataire étranger pour reconstituer ce qui s'est réellement dit en réunion. La question de la résidence des données n'est donc pas qu'un sujet de conformité abstrait : c'est elle qui détermine si l'entreprise garde la main sur la preuve de ce qui s'est passé. Dans un contexte où la fraude se joue justement sur l'incertitude de ce qui est authentique, disposer d'une source interne fiable et vérifiable change la donne.
Ce que cela change pour les fonctions exposées
Pour une direction financière, l'enseignement le plus concret de ces affaires n'est pas qu'il faille se méfier de chaque visioconférence, ce serait intenable, mais qu'il faut distinguer deux catégories d'échanges. D'un côté, les réunions qui s'inscrivent dans le fonctionnement habituel de l'entreprise, planifiées via le calendrier professionnel, enregistrées et documentées selon une procédure constante. De l'autre, les sollicitations qui sortent de ce cadre, même quand elles semblent légitimes à l'écran. C'est cette seconde catégorie qui concentre aujourd'hui l'essentiel du risque, et c'est elle qui doit systématiquement déclencher la procédure de vérification indépendante recommandée par la Banque de France et l'ACPR.
Pour les RSSI et les DSI, le sujet rejoint une question de gouvernance plus large : celle de la capacité de l'entreprise à prouver, a posteriori, ce qui s'est réellement dit et décidé en réunion. Un comité de direction, un comité des risques ou une validation budgétaire qui laisse une trace fiable protège l'entreprise à la fois contre la fraude externe et contre les contestations internes. C'est un chantier qui dépasse largement la seule question des deepfakes, mais que ces incidents rendent plus urgent à traiter.
Pour en discuter concrètement et voir comment structurer cette traçabilité sur vos réunions sensibles, une démo Seedext permet de faire le point avec votre contexte spécifique, en moins de trente minutes.
FAQ
Qu'est-ce qu'un deepfake vocal ?
Un deepfake vocal est une voix synthétique générée par intelligence artificielle, construite à partir d'un échantillon audio réel. Une trentaine de secondes d'enregistrement suffisent aujourd'hui pour produire un clonage crédible, capable de tromper un interlocuteur au téléphone ou en réunion.
Comment reconnaître une tentative de fraude au président par IA ?
Les signaux les plus fiables ne sont pas visuels mais contextuels : une urgence anormale, une demande de contournement des procédures habituelles, une sollicitation reçue hors des canaux professionnels connus, ou une réunion qui n'apparaît dans aucun calendrier ni historique. La légitimité d'une voix ou d'un visage à l'écran n'est plus une garantie suffisante.
Que recommandent la Banque de France et l'ACPR face à ces arnaques ?
Les deux institutions recommandent de rappeler systématiquement par un canal officiel indépendant, de vérifier toute instruction sensible par un second moyen de communication, et de signaler les tentatives via Pharos ou leurs formulaires dédiés. Elles rappellent aussi qu'aucun responsable de la Banque de France ne sollicite jamais un placement par ce biais.
Un compte rendu de réunion IA peut-il protéger contre un deepfake ?
Pas en détectant le faux lui-même, aucun outil de transcription ne le prétend. En revanche, documenter systématiquement les réunions légitimes, avec horodatage et historique consultable, crée un référentiel qui rend immédiatement visible l'absence de trace autour d'une sollicitation suspecte, un signal d'alerte précieux pour les équipes financières.
Quelles fonctions sont les plus ciblées par ces fraudes en entreprise ?
Les services financiers et comptables restent les cibles privilégiées, suivis par les directions générales et les équipes en charge des virements internationaux. Les grands groupes multi-sites, où les équipes ne se connaissent pas toujours physiquement, sont particulièrement exposés.
La réglementation européenne sur l'IA protège-t-elle contre ces fraudes ?
Elle impose des obligations de transparence sur les contenus générés par IA, mais ces règles s'appliquent difficilement à des réseaux frauduleux opérant depuis l'étranger. La protection réelle repose avant tout sur les procédures internes de vérification, pas sur l'attente d'un cadre réglementaire.